インフラ・クラウド2026年
業務システムの定期監査・セキュリティバッチ
鉄道系建設コンサルタント
鉄道事業者の業務システム(点呼・作業管理)を稼働させるWindowsサーバ/端末向けに、ログオン履歴の取得とセキュリティパッチ適用状況の調査を四半期ごとに自動実行するバッチ群です。監査対応とセキュリティ点検の定型作業を支えます。
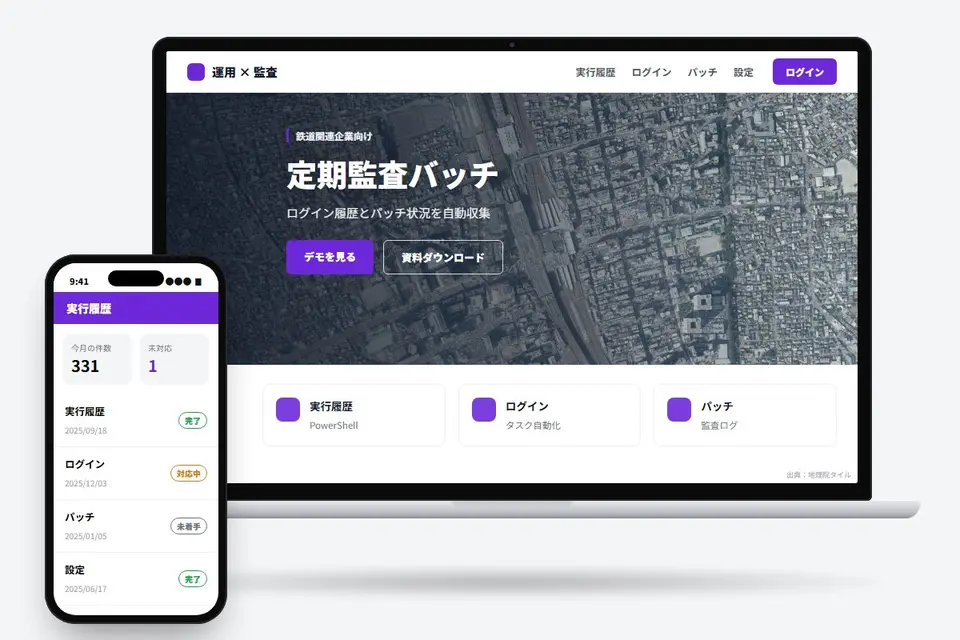
実績情報
OVERVIEW- クライアント
- 鉄道系建設コンサルタント鉄道の運行・保守を担い、現業部門の点呼や作業管理を業務システムで運用している鉄道事業者。
- 業界
- 鉄道 / IT
- 対応時期
- 2026年
- 担当範囲
- 提案/制作/導入支援
- 対応環境
- バッチ / Windows Server
課題・解決・効果
CASE STUDY課題
CHALLENGE- 監査のためにWindowsのログオン・ログオフ履歴を定期的に収集・保存する必要があった
- サーバ・端末ごとのパッチ適用状況や防御設定を人手で確認しており、手間と漏れが懸念された
- 担当者が替わっても同じ手順で実行・確認できる、属人化しない仕組みが求められていた
解決
SOLUTION- セキュリティイベントログからログオン・ログオフ履歴を抽出しCSV出力するPowerShellを作成
- OS・パッチ・Windows Update・Defender・Firewall等を調査しHTMLレポート化するスクリプトを作成
- タスクスケジューラへの登録スクリプトと手順書を整備し、四半期ごとの自動実行を実現
効果
RESULT- 直前四半期分のログオン履歴が自動でCSV保存され、監査対応の準備が容易になった
- 未適用の緊急・重要パッチや再起動待ちを一覧で把握できるようになった
- 手順書と登録スクリプトにより、担当者に依存せず同じ点検を実施できるようになった
主な機能
FEATURES- ログオン・ログオフ履歴の四半期ごとのCSV出力
- 実行月から対象四半期を自動判定
- パッチ適用状況と最終適用からの経過日数チェック
- 未適用の緊急・重要パッチの検出と色分け表示
- Defender定義ファイル・Firewall設定の確認
- 再起動保留やWSUS接続先の確認
- 緊急・警告・正常件数のサマリー付きHTMLレポート
技術スタック
TECHNOLOGY- 対応環境
- バッチ
- Windows Server
- 開発言語
- PowerShell
- インフラ・実行環境
- Windows Server / Windows 10以降
- Windows タスクスケジューラ
- 外部連携
- Windows Update Agent API
- Windows イベントログ
- WSUS(接続先確認)
技術的なポイント
ENGINEERINGシステム構成対象のWindowsサーバ/端末にPowerShellスクリプトを配置し、タスクスケジューラで四半期ごとに実行。結果はローカルのログフォルダにCSV・HTMLとして保存する。
- 1SYSTEMアカウントで実行するタスクを登録スクリプトで自動作成し、ログオンユーザーに依存せず確実に動作させている。
- 2実行日の属する四半期から直前の完了四半期を算出し、手動実行時も自動実行時と同じ期間を出力する。
- 3Windows Update Agent(COM)で未適用パッチを検索し、重要度別に分類して推奨対応とともにレポートに表示する。
- 4外部モジュールに依存せずPowerShell 5.1標準機能のみで実装し、閉域環境のサーバにもそのまま配置できる。
同様のシステム開発をご検討の方へ
要件が固まっていない段階でも構いません。課題やご予算に合わせて最適な進め方をご提案します。
お問い合わせ・ご相談関連する実績
RELATED WORKS
インフラ・クラウド2026年
業務Webシステムのアプリ基盤AWS構築
中堅システム開発会社
勤怠・工数・業務管理Webシステムを動かすAWS基盤を、CloudFormationでコードとして構築しました。ネットワーク・データベース・コンテナ実行環境・メール通知・リリースの仕組みまでを、承認付きの手順で安全に変更できるようにしています。
- Python
- AWS
インフラ・クラウド2026年
道路施設点検システムのAWSマルチ環境構築
道路施設の点検・調査会社
道路附属施設の点検調書Webシステムを稼働させるためのAWS基盤を、開発・検証・本番の3環境と管理用アカウントに分けてCloudFormationで構築しました。ネットワークからアプリ実行環境、WAF、監視、CI/CDまでをコード化し、少人数でも安全に変更・リリースできる運用手順を整備しています。
- AWS
インフラ・クラウド2025年
Cloudflare×Supabaseの業務API基盤構築
大手化学メーカー
製造・販売を行うメーカーの基幹業務システムを支えるバックエンドAPIを構築しました。Cloudflare Workers上のHonoとSupabase(PostgreSQL / 認証)を組み合わせ、受注・発注・在庫・会計・EDIなど幅広い業務のAPIを提供しています。
- TypeScript
- Hono
- Supabase
- PostgreSQL
- Cloudflare
- +1